2026-10-26 16:27:51 西盟科技资讯
10 月,“智能体” 是 AI 圈当之无愧的高频热词。据 IT 之家、新浪财经报道,人工智能公司 Anthropic 于 10 月 16 日发布内部报告:截至 2026 年 8 月,该公司员工部署、由人主导调度的交互式 AI 智能体,累计工作时长已达人类员工的 6 倍;员工角色逐步从任务执行者转向智能体管理者,主要负责编写指令、搭建监控规则、复核 AI 输出内容。这类智能体不再局限于被动问答,已经具备读取邮件、推进项目、辅助决策的协作能力。 几乎同一周,新华社报道,10 月 16 日国务院常务会议听取 “人工智能 +” 行动进展汇报,提出统筹发展和安全,因业分级分类施策,加强风险研判评估,守牢人工智能安全底线。据新智元报道,仅 10 月上半月,硅谷与国内厂商在 Agent 赛道持续推出新产品:OpenAI 上线常驻云端、可全天候运行的 Agent “dots”。智能体正从行业概念,逐步落地到企业日常办公流程。
一边是智能体加速融入企业工作流,一边是国家层面对 AI 安全治理的明确导向。当 AI 不再只是对话框内的问答工具,而是可接入业务数据、承担作业的 “数字员工”,企业需要直面一个关键问题:如何为智能体分配权限、划定访问范围、留存完整操作审计记录?
当 “数字员工” 坐进工位,权限从哪来
据行业媒体援引 Gemini at Work 2026 大会信息,谷歌于 10 月 8 日推出面向企业办公的通用 Gemini 智能体。该云端智能体拥有独立企业身份与邮箱,可对接邮件、网盘、日历、Salesforce 等业务系统,以无头代理形式持续运行。行业分析师随之提示,企业首要考量往往不是智能体能力强弱,而是自身是否做好数据访问管控的准备。微软、Meta 等厂商同期也推出常驻型云端智能体,为联网 AI 主体配置独立企业身份与访问权限,正在成为行业主流思路之一。 一个核心共识是:智能体的访问权限归属企业组织,并非由大模型厂商直接赋予;哪些数据可被调用、以何种身份发起访问,需要由企业自主定义并落地管控策略。
从 “堵工具” 到 “管身份”:AI 治理进入身份可观测阶段
单纯封堵 AI 访问站点的治理方式,局限性正在显现。据 Cognizant 10 月 9 日发布的职场调研,80% 员工希望 AI 使用权限高于当前岗位许可范围,部分员工在合规 AI 工具无法满足需求时,会自行使用未备案 AI 服务。仅依靠封禁网站域名,既无法消除员工使用 AI 的诉求,也难以完整感知潜在风险。在真实办公场景中,销售将客户报价文档提交 AI 修改、研发粘贴核心代码排查缺陷等行为,都有可能造成敏感数据外泄。 与此同时,行业机构已经对 Agent 落地风险做出预判。Gartner 预测,到 2027 年底,超过 40% 的 Agentic AI 项目会因成本高企、价值不清晰或者风险难以管控而终止。在产业热潮之下,风险失控是企业落地 Agent 不可忽视的红线,这和国常会提出的风险研判评估要求形成呼应。
需要说明的是,AI 智能体分为两类:一类是对外联网、调用云端大模型 API 的智能体,流量会经过企业网络出口;另一类是部署在终端本地、离线运行的智能体,无对外网络请求,仅在本机读取文件。网络侧管控手段对后者无法直接生效。 治理思路也随之发生转变:治理重心从拦截外网 AI 站点,转向识别、管控 AI 主体身份。治理逻辑不再以封堵为主,而是为 AI 主体建立可信身份体系,目标做到每一次联网场景下的 AI 调用可识别、可归属、可审计。
一站式管控如何落地:第一线 DYXnet的实践路径
在 “边发展、边治理” 的行业共识下,把治理思路落地到办公场景,是很多企业面临的现实课题。第一线 DYXnet 一站式 AI 安全管控方案,是面向联网型 AI 智能体场景的落地实践样本。
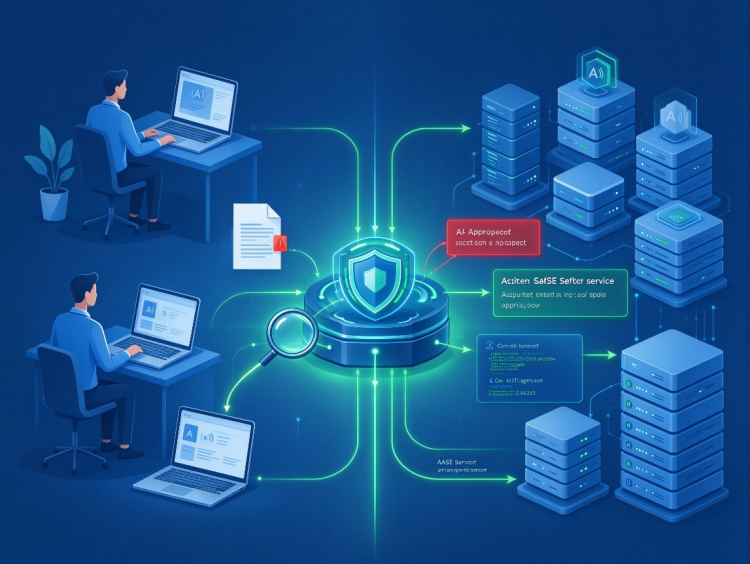
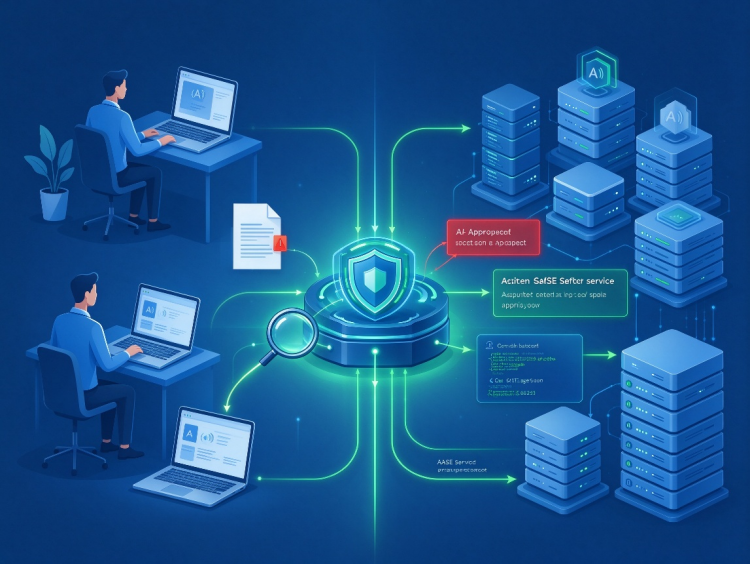
方案在客户端侧,依托零信任准入、“人员 + 设备” 多维度授权能力,可识别并拦截未备案联网影子 AI 的访问请求,将每一次联网 AI 调用关联到具体员工与终端;在 SASE 网关侧,针对向外发起交互的 AI 流量开展内容级检测,AI 场景专用 DLP 为核心能力,能够实时识别向外提交的提示词、上传文档附件内的源代码、客户清单、未公开商业方案等敏感信息,并支持根据企业策略拦截敏感内容外发。
帮助企业守住数据底线
这类方案不采取一刀切阻断所有 AI 访问的模式,采用分类管控思路:放行经过企业审批的合规大模型站点,管控重点聚焦员工私自接入的联网影子 AI。该思路契合国常会统筹发展与安全的导向,在守住企业数据底线的同时,不阻碍员工借助安全AI 工具提效的合理需求。对多数企业而言,相比纠结是否引入 AI,优先明确 “谁、在什么终端、可以向哪些 AI 提交哪些数据”,是更务实的选择。
不同企业网络架构、业务数据类型、Agent 部署模式差异较大,方案落地效果需要结合企业现场环境评估。AI 安全不存在可以覆盖全部场景、一劳永逸的解决方案;为联网 AI 主体建立可信身份、实现联网 AI 流量行为可观测、可管控,是当前适配企业规模化引入云端 Agent 的一条可行路径。